High-Trust Delivery für High-Risk-Umgebungen
Wo Ausfälle existenzbedrohend sind, gibt es keinen Platz für Experimente. Wir arbeiten streng nach etablierten Industriestandards und liefern Ergebnisse, die jeder harten Prüfung standhalten — ob im tiefgehenden technischen Review, beim offiziellen Audit oder im täglichen Live-Betrieb.
Der Gründer
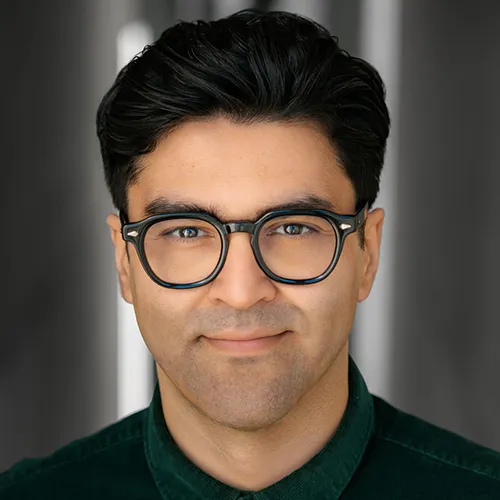
Payam Samimi, Gründer und Lead Consultant
Payam arbeitet seit zehn Jahren in der IT- und OT-Security, sieben davon im Security-Betrieb: SOCs aufbauen und betreiben, Detections entwickeln, Incident Response automatisieren und Schwachstellen in industriellen Systemen bewerten — für Betreiber in Energie, Bahn, Finanzwesen und Industrie in Deutschland und den Niederlanden. Seit ebenfalls zehn Jahren verfolgt er, wie KI ihren Weg in die Cyber-Security findet, und baut heute selbst KI-gestützte, vollständig on-premise laufende Incident-Triage. Er hat einen Master in Informatik der TU Berlin und OffSec- und SANS-Zertifizierungen in Offense und Defense. Er arbeitet in jedem Projekt selbst hands-on mit.
Zertifiziert in Offense und Defense
Unsere Zertifizierungen decken beide Seiten ab: wie Angreifer eindringen — und wie man sie erkennt und auf sie reagiert.
- OSCP / OSCP+
- Hands-on-Penetrationstests — wir wissen, wie Angriffe wirklich funktionieren
- OSDA
- Defensive Analytik: Detections im SOC bauen und tunen
- OSIR
- Incident Response: laufende Angriffe untersuchen und eindämmen
- OSTH
- Threat Hunting: Angreifer finden, die bestehende Detections umgangen haben
- GICSP
- Sicherheit industrieller Steuerungssysteme: der OT-Standard für Ingenieure
So liefern wir
- Senior-geführt. Jedes Projekt wird von einem Senior Engineer mit 10+ Jahren Erfahrung geführt und umgesetzt — keine Juniors, die als Experten abgerechnet werden. Gleichzeitig investieren wir in die nächste Generation: Juniors lernen an der Seite unserer Seniors in echten Projekten und werden nie als etwas abgerechnet, das sie nicht sind.
- Nicht-disruptiv als Standard. Passive Methoden, abgestimmte Änderungsfenster, dokumentierte Tests, bevor irgendetwas die Produktion berührt.
- Standardbasiert. MITRE ATT&CK, IEC 62443, OWASP SAMM, NIS2- und CRA-Anforderungen — mit Dokumentation, die Audits besteht.
- Messbar. Jedes Projekt beginnt mit einer Baseline und endet mit Zahlen, die Sie Ihrem Management zeigen können.
- Vertraulich. NDA vor dem ersten technischen Gespräch; Kundendaten werden DSGVO-konform behandelt und nie zum Training externer Modelle verwendet.